Este site pode ganhar comissões de afiliados a partir dos links desta página. Termos de uso. (Foto: Molly Flores/PCMag) A Microsoft identificou uma falha de segurança preocupante em um sistema operacional de um de seus maiores concorrentes: a Apple. Antes de ser corrigida, a vulnerabilidade permitia que os invasores ignorassem as várias verificações de segurança do Gatekeeper e implantassem seu malware em um Mac de destino.
Jonathan Bar Or, principal pesquisador de segurança da Microsoft, localizou a falha em julho e a compartilhou imediatamente com a Apple por meio do programa Security Vulnerability Research (MSVR) da empresa. Apelidada de”Achilles”, a vulnerabilidade deixou espaço para invasores habilidosos ignorarem as restrições de execução de aplicativos do Gatekeeper. maneira que aumentou o impacto de campanhas maiores de malware macOS.
O Gatekeeper normalmente permite que apenas aplicativos confiáveis sejam executados em dispositivos macOS. Ele faz isso verificando o software baixado em busca de um atributo intitulado”com.apple.quarantine”, que é atribuído apenas a arquivos verificados pela Apple. A Achilles, no entanto, permitiu que cargas maliciosas personalizadas contornassem as verificações do Gatekeeper, explorando listas de controle de acesso (ACLs) restritivas. que proíbem o Safari, o navegador da Apple, de definir o atributo com.apple.quarantine em arquivos ZIP arquivados. Isso permitia que aplicativos maliciosos”ocultos”dentro de uma carga arquivada fossem iniciados no dispositivo macOS da vítima.
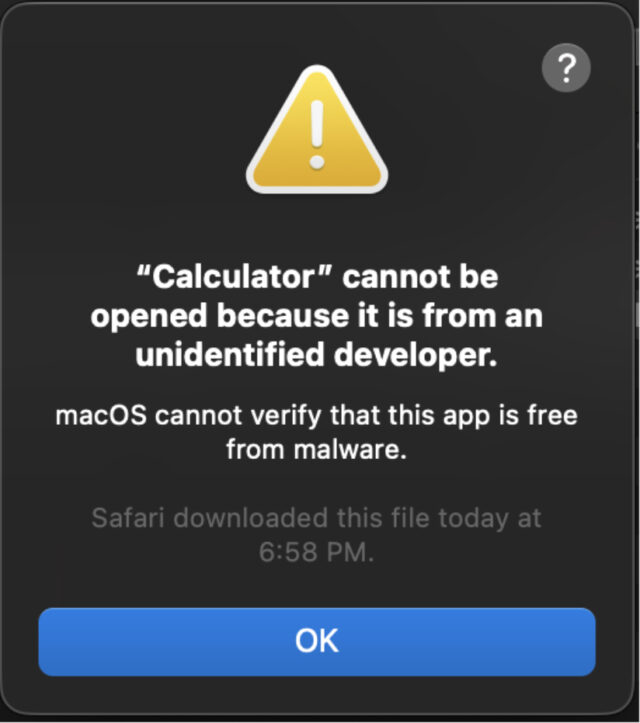
É assim que o Gatekeeper bloqueia com sucesso um arquivo baixado não verificado. (Captura de tela: Microsoft)

“Devido ao seu papel essencial em bloquear malware no macOS, o Gatekeeper é um recurso de segurança útil e eficaz”, A descrição de Achilles diz. “No entanto, considerando que houve inúmeras técnicas de desvio visando o recurso de segurança no passado, o Gatekeeper não é à prova de balas. Ganhar a capacidade de contornar o Gatekeeper tem implicações terríveis, pois às vezes os autores de malware utilizam essas técnicas para acesso inicial.”
Bar Or tem desde registrado Achilles na lista de vulnerabilidades e exposições comuns (CVE). A Apple também corrigiu a vulnerabilidade por meio das versões do macOS Ventura 13, Monterey 12.6.2 e Big Sur 11.7.2, as duas últimas disponibilizadas na semana passada. A equipe de inteligência de ameaças à segurança da Microsoft recomenda que todos os usuários do macOS apliquem o patch, mesmo que utilizem o modo de bloqueio da Apple (que supostamente protege os usuários que precisam de maior segurança pessoal). O modo de bloqueio destina-se a evitar ataques envolvendo a execução de código remoto com clique zero, o que significa que não protege contra uma vulnerabilidade como a Achilles.
Agora leia:

